CERT-UA: мобільні пристрої стали окремою ціллю кібератак, зафіксовано 3137 інцидентів
Держспецзв'язку оприлюднила аналітику CERT-UA за перше півріччя 2026 року. Кількість кіберінцидентів зросла на 8% — до 3137. Серед головних загроз: експлойт-кіт DarkSword для iOS, шпигунські застосунки для Android, фейкові сайти бригад ЗСУ та застосунків про тривогу, а також системне використання штучного інтелекту.
Мобільні пристрої на iOS та Android стали окремим пріоритетом для кібератак. Про це йдеться в аналітиці CERT-UA «Кіберзагрози: Україна» за перше півріччя 2026 року, яку оприлюднила Державна служба спецзв'язку. Крім мобільного вектора, у звіті описано ще кілька трендів: масове використання штучного інтелекту в атаках, маскування під законні сервіси та діяльність державних хакерських угруповань.
За шість місяців CERT-UA опрацювала 3137 кіберінцидентів, що приблизно на 8% більше, ніж у другому півріччі 2025 року, коли було зафіксовано 2909 випадків. Водночас фахівці застерігають від прямолінійних висновків. Статистика охоплює лише інциденти, які зафіксувала й опрацювала CERT-UA. Частина структур, передусім у секторі безпеки й оборони, має власні команди реагування та працює самостійно. А зростання кількості інцидентів не означає пропорційного зростання успішних атак: на цифри впливають видимість загроз, обмін інформацією та здатність засобів захисту помічати окремі етапи атаки.
Чотири найпоширеніші типи інцидентів разом дають майже 84%. Йдеться про розповсюдження й зараження шкідливим програмним забезпеченням, соціальну інженерію та компрометацію систем із деструктивним втручанням. На розповсюдження шкідливого ПЗ і соціальну інженерію припадає понад 64% усіх випадків. Основними початковими векторами залишаються шкідливі повідомлення, соціальна інженерія та викрадення облікових даних. При цьому значна кількість розсилок не означає стільки ж успішних заражень, адже їх може заблокувати поштовий сервіс, антивірус чи сам користувач.
Через зростання ролі смартфонів у комунікації військових, держслужбовців і цивільних вони стали привабливою ціллю для розвідки, подальшої компрометації та фінансово мотивованих атак. Противник працює і проти Android, і проти iOS: поширює шкідливі застосунки та експлуатує вразливості платформ.
Окремо в звіті виділено DarkSword — експлойт-кіт для iPhone та iPad. Атака йде за схемою watering hole: хакери компрометують легітимні сайти, зокрема українські новинні й урядові. З них у браузер жертви завантажується ланцюг експлойтів для низки вразливостей Safari та ядра системи. Така схема може заражати пристрій без помітної взаємодії користувача. Після успішної атаки зловмисники отримують доступ до облікових даних, повідомлень, контактів та історії дзвінків. Інструмент асоціюється з російськими джерелами. Його застосування проти українських цілей, на думку CERT-UA, свідчить про інтерес противника до iOS, яку раніше вважали відносно захищеною платформою.
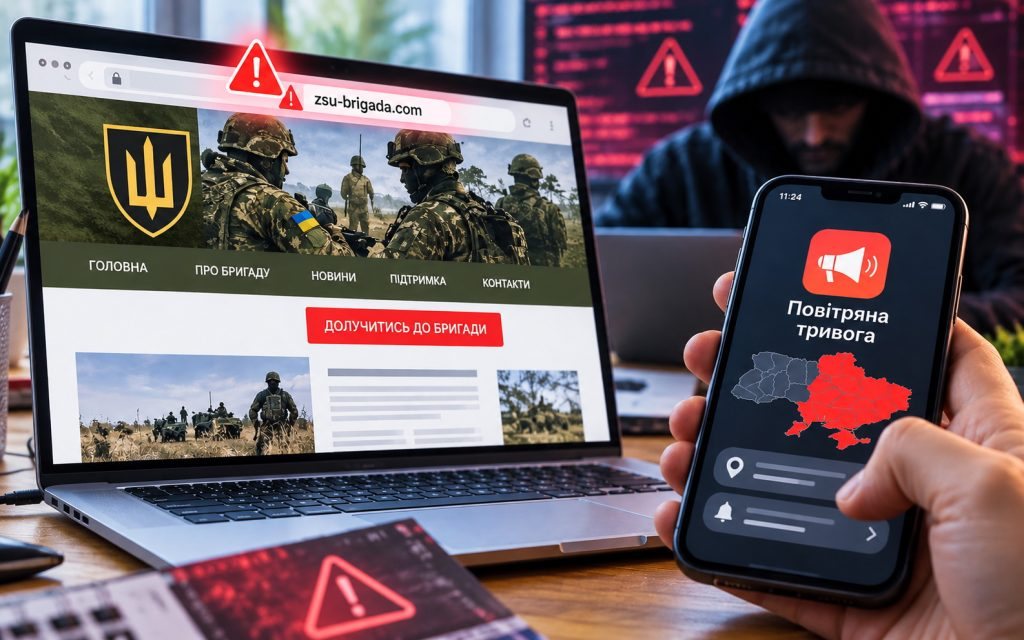
Проти Android діють два кластери, які створюють вебсторінки-приманки. UAC-0244 використовує сайт, що імітує 3-й армійський корпус із пропозицією «пройти тест», а також «чоловічий клуб». У результаті поширюється CAMELSPY, який збирає системну інформацію, геолокацію, дані про SIM-карти, контакти, журнали дзвінків і зображення з галереї. UAC-0263 створює сторінки нібито із застосунками для попередження про повітряні загрози, знижками на пальне та іншою суспільною тематикою. Через них поширюється BTMOB RAT, який дає повний контроль над інфікованим пристроєм і можливість викрадати дані.
Ще одна ключова риса півріччя — системне вбудовування публічних сервісів в атаки. Хакери використовують файлові сховища та GitHub для розповсюдження шкідливих файлів, Telegram для передавання викрадених даних, тунелювальні сервіси, зокрема ngrok і Cloudflare, для приховування мережевої активності, легітимні програми віддаленого адміністрування для доступу до систем, а також вразливі до XSS та зламані вебресурси як точки прихованої доставки шкідливого коду. Такий трафік складно відрізнити від звичайної активності користувачів, а блокувати відповідні платформи повністю здебільшого неможливо. Тому, наголошують в CERT-UA, сам факт звернення до відомого сервісу не свідчить про безпечність.
Якщо раніше штучний інтелект використовували переважно для написання фішингових листів, то в першому півріччі 2026 року його застосування стало системним. Сліди ШІ виявляли на різних етапах: у тексті листа, дизайні вебсторінки, скриптах, завантажувачах і окремих функціях шкідливого ПЗ. Один сценарій тепер швидко адаптується під іншу установу, професію чи регіон. Навіть недосконалий код часто достатній для одноразового зараження чи викрадення даних. Водночас CERT-UA застерігає: грамотний текст, коментарі в коді чи характерна структура файлів самі по собі не доводять використання ШІ й не є підставою для атрибуції.
Серед нових кластерів вирізняється UAC-0252, який атакує з січня 2026 року органи місцевого самоврядування, об'єкти критичної інфраструктури та військові формування. Листи пропонують встановити нібито оновлення чи службовий модуль, зокрема від імені держустанов або самої CERT-UA. Шкідливе навантаження розміщують на GitHub, а доставка йде через архіви або посилання на вразливі до XSS легітимні сайти. У різних кампаніях застосовували SHADOWSNIFF, SALATSTEALER, DEAFTICK, DEAFTICKV2 та EGGSFILL.
UAC-0255 у березні–травні провів три кампанії, імітуючи повідомлення CERT-UA, оновлення системи захищеного документообігу Верховної Ради та застосунок Brave1 Security Hub. В усіх випадках поширювали шкідливе ПЗ AGEWHEEZE. Одна з підроблених сторінок, що копіювала ресурс CERT-UA, мала ознаки створення з допомогою ШІ. За оцінкою аналітиків, показовою тут є швидкість підготовки переконливого прикриття, а не складність коду.
Найактивнішим кластером півріччя залишається UAC-0050, який проводить масові розсилки на бухгалтерську та фінансову тематику, іноді по кілька кампаній на тиждень.
4