Хакери зламують українські сайти, підробляючи перевірку Cloudflare
Зловмисники зламали низку українських сайтів і показують відвідувачам фейкове вікно перевірки Cloudflare, щоб змусити завантажити шкідливе ПЗ Psychedelic.
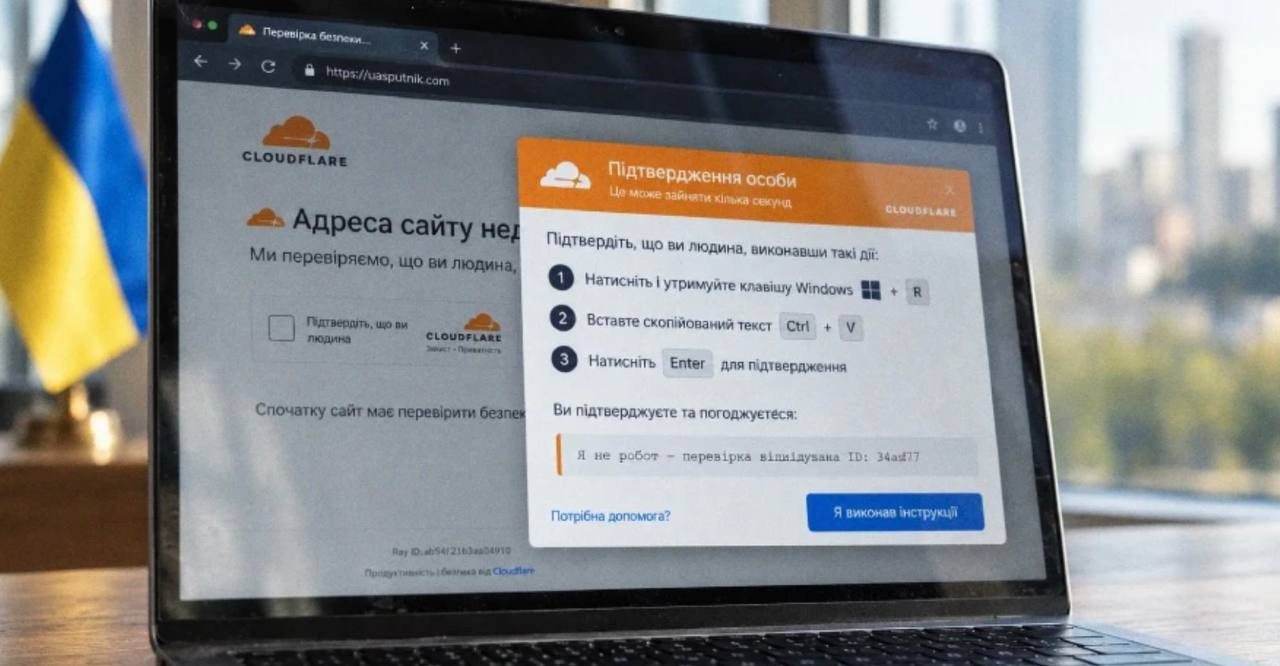
Хакери зламали низку українських вебсайтів і використовують їх для поширення шкідливого програмного забезпечення. Відвідувачам цих ресурсів показують підроблене вікно перевірки безпеки Cloudflare, яке має переконати їх завантажити небезпечний файл. Про це повідомляє The Hacker News.
За даними джерела, шкідлива програма має назву Psychedelic. Механізм атаки побудований на імітації відомого захисного інтерфейсу: користувач бачить звичне вікно з пропозицією підтвердити, що він не робот, і виконати певну дію. Замість справжньої перевірки відбувається завантаження шкідливого програмного забезпечення на пристрій відвідувача.
Використання образу Cloudflare є свідомим вибором зловмисників. Ця платформа широко застосовується українськими сайтами для захисту від атак і фільтрації трафіку, тому її вікно перевірки виглядає для користувачів звично й не викликає підозр. Саме на цій довірі й будується схема: людина вважає, що проходить стандартну процедуру, і не усвідомлює, що насправді дозволяє встановлення шкідливого коду.
Постраждалими виявилися кілька українських сайтів, які були скомпрометовані. Точний перелік ресурсів і масштаб поширення шкідливого ПЗ у наявній інформації не наводиться. Водночас сам факт зламу легітимних сайтів свідчить про те, що атака спрямована на масову аудиторію, а не на конкретну вузьку групу користувачів.
Схема з підробленим вікном Cloudflare є різновидом соціальної інженерії, коли зловмисники експлуатують довіру до відомих брендів і звичних інтерфейсів. Користувач не отримує очевидних сигналів небезпеки, адже візуально сторінка може виглядати як частина нормальної роботи сайту. Це ускладнює виявлення загрози без спеціальних знань або інструментів.
Шкідливе програмне забезпечення Psychedelic, за наявними даними, доставляється саме через таку підроблену перевірку. Подальші дії програми після встановлення в оприлюдненій інформації не деталізуються. Відомо лише, що метою атаки є завантаження цього ПЗ на пристрої відвідувачів зламаних сайтів.
Для користувачів це означає потребу бути особливо уважними до будь-яких пропозицій завантажити файли навіть на знайомих ресурсах. Якщо сайт раптово пропонує виконати додаткову дію для проходження перевірки, це може бути ознакою компрометації. Особливо насторожувати має поєднання звичного вигляду сторінки з несподіваним завантаженням.
Інцидент також вказує на ширшу проблему: навіть сайти, що використовують засоби захисту, можуть бути зламані, а їхній інтерфейс — підроблений. Це підриває довіру до візуальних ознак безпеки, на які звикли орієнтуватися користувачі. Захисні механізми, які імітуються, самі по собі не гарантують, що перед людиною справжня перевірка, а не шахрайська копія.
Наразі відомо, що атака зачепила низку українських сайтів, а шкідлива програма має назву Psychedelic. Деталі про те, хто стоїть за зламом, які саме ресурси постраждали та які подальші кроки вживаються для протидії, у наявній інформації не розкриваються. Ситуація залишається прикладом того, як зловмисники поєднують злам легітимних платформ із підробкою відомих інтерфейсів для поширення небезпечного програмного забезпечення.
6